Kort antwoord
Wat speelde hier?
Een klant ontving een dreigend e-mailbericht met een betaalverzoek en had ook de bijlage geopend. De klant wilde laten beoordelen of de computer of het e-mailaccount was overgenomen en hoe het Outlook-account beter kon worden beschermd.
Een betaalverzoek waar de klant van schrok
De klant had een verdacht bericht ontvangen met een dreigende tekst en een verzoek om geld te betalen. Hij had de e-mail én de bijlage geopend.
Daarna ontstond de vraag die we vaker horen: heb ik nu iets op mijn computer binnengehaald? De afzender deed alsof er een ernstig probleem speelde. Maar dat een bericht iets beweert, betekent nog niet dat het waar is.
De klant wilde de computer en zijn e-mail laten nakijken voordat hij weer met een gerust gevoel verderging.
De computer en het Outlook-account gecontroleerd
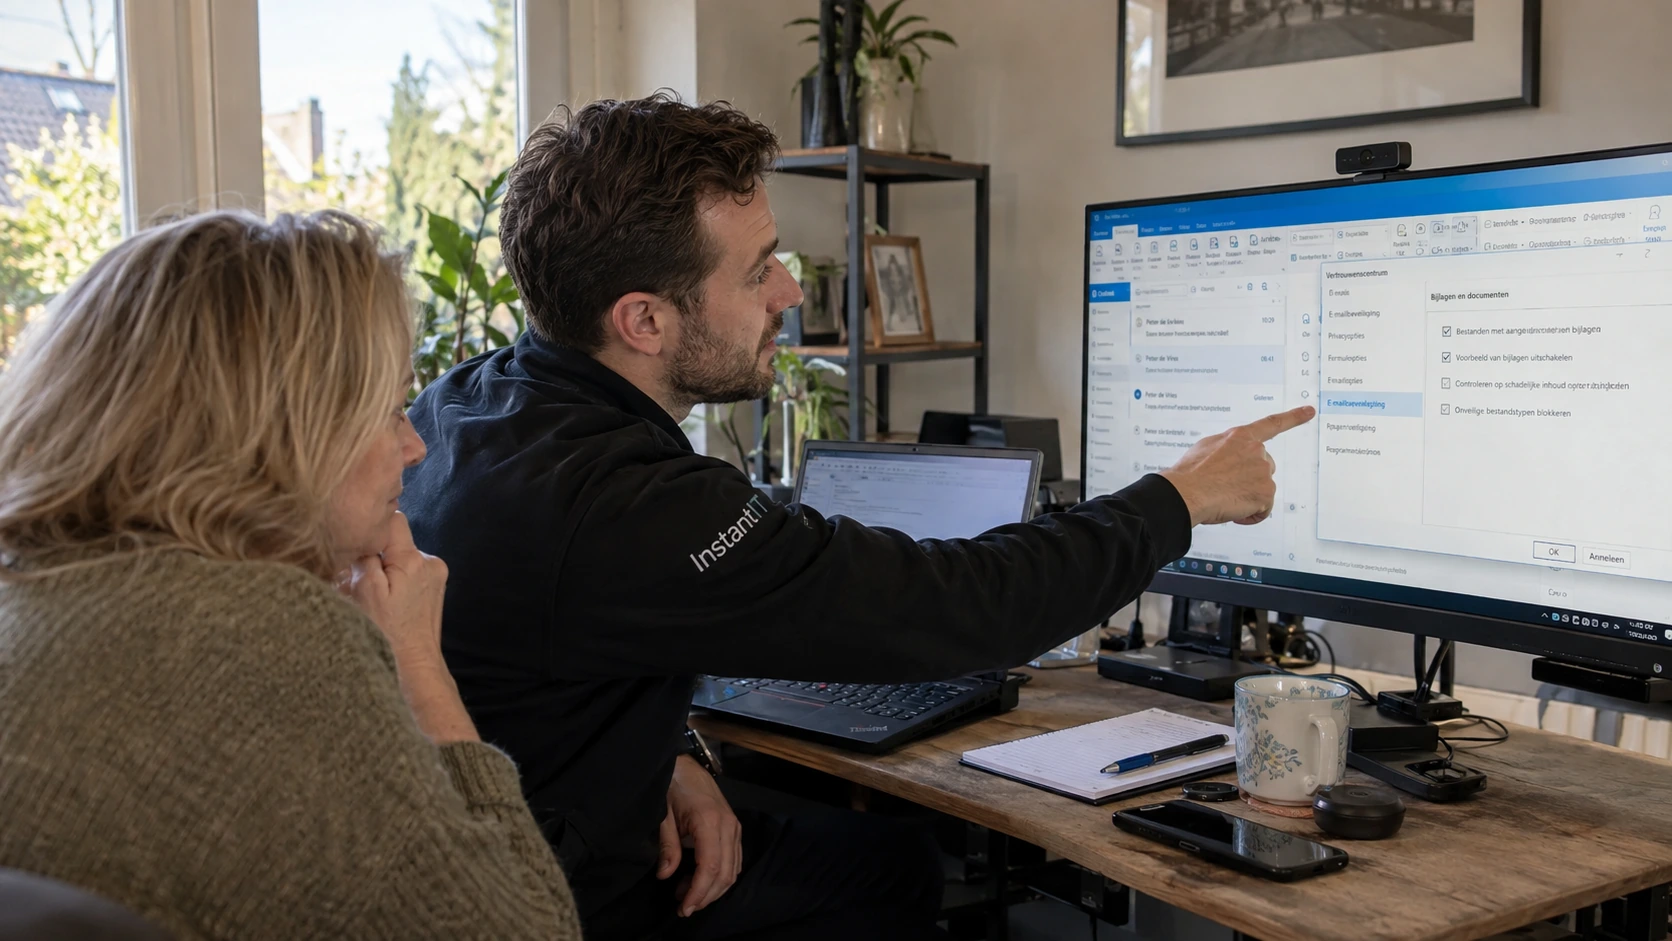
Tijdens het bezoek hebben we bekeken wat de klant had geopend en wat er bij de controle van de computer en het e-mailaccount zichtbaar was.
Er werden geen aanwijzingen voor accountovername gevonden. De dreigende woorden in het bericht bleken op zichzelf geen reden om aan te nemen dat iemand toegang had gekregen.
Naast die controle hebben we gekeken naar de beveiliging van het account, zodat de klant niet alleen uitleg kreeg over de melding maar ook een concrete verbetering kon doorvoeren.
Outlook kreeg een extra beveiligingslaag
Naast het onderzoek hebben we het Outlook-account met multifactorauthenticatie (MFA) beveiligd. Bij het aanmelden is daardoor meer nodig dan alleen het wachtwoord.
We hebben de klant uitgelegd wat de controle opleverde en wat die extra beveiliging betekent. Het bezoek draaide niet om zoveel mogelijk software installeren, maar om de concrete zorgen en de accountbeveiliging.
Het resultaat: duidelijkheid en extra beveiliging
De klant kreeg een gerichte controle van de computer en zijn Outlook-account. Tijdens die controle werd geen accountovername waargenomen.
We hebben bovendien multifactorauthenticatie (MFA) ingesteld. Daarmee kreeg het account een extra beveiligingslaag naast het wachtwoord.
De klant kon daarna met meer duidelijkheid over de ontvangen phishingmail verder en wist welke voorzorgsmaatregelen voor zijn e-mail waren getroffen.
Veelgestelde vragen
Vragen bij een vergelijkbare situatie
Is een computer meteen gehackt als je een phishingbijlage hebt geopend?
Niet automatisch. Of er iets is uitgevoerd en welke risico's bestaan, hangt af van de bijlage en de handelingen op het apparaat. In deze case werd geen accountovername waargenomen.
Wat is er aan de e-mailbeveiliging gedaan?
Het Outlook-account is met multifactorauthenticatie (MFA) beveiligd. Daarmee is een aanvullende aanmeldcontrole ingericht naast het wachtwoord.
Wat leverde de controle na de phishingmail op?
Tijdens de controle werd geen accountovername waargenomen. InstantIT heeft daarnaast multifactorauthenticatie voor Outlook ingericht en de bevindingen met de klant besproken.
Verder naar de oplossing
Loopt u tegen iets vergelijkbaars aan?
Vertel kort wat er speelt. We kijken eerst wat er echt aan de hand is en wat een logische volgende stap is.